5G ve Nesnelerin İnterneti'nin gelişiyle birlikte , mobil ağlar artık geleneksel hücresel erişimle sınırlı kalmıyor. Aslında, birçok insan Wi-Fi üzerinden internete bağlandıklarında, 5G çekirdek ağının yeteneklerinden zaten faydalandıklarının farkında olmayabilir.
Bu kusursuz deneyimin ardında, 5G mimarisinin sıklıkla göz ardı edilen ancak kritik bir bileşeni yatıyor: 3GPP dışı erişim. "Görünmez bir köprü" görevi gören bu bileşen, çeşitli erişim teknolojilerinin birleşik bir 5G çekirdeğinde birleşmesini sağlıyor.
3GPP Dışı Erişim Nedir?
3GPP standartlarına göre, 5G çekirdek ağı yalnızca 4G LTE ve 5G NR gibi geleneksel hücresel erişim teknolojileri için değil, aynı zamanda hücresel olmayan bağlantılar için de tasarlanmıştır. Bunlara topluca 3GPP dışı erişim teknolojileri denir ve tipik olarak Wi-Fi ve sabit geniş bant ağlarını içerir.
Basitçe ifade etmek gerekirse, 3GPP dışı erişim, cihazların hücresel radyoya bağımlı kalmadan 5G çekirdeğine bağlanmasına olanak tanır. Erişim ağının güvenliğine ve sahipliğine bağlı olarak, 3GPP dışı erişim iki türe ayrılır: güvenilir ve güvenilmez. Bunlar arasındaki farkı anlamak, güvenli ve esnek 5G ağ dağıtımları planlayan işletmeler için çok önemlidir.
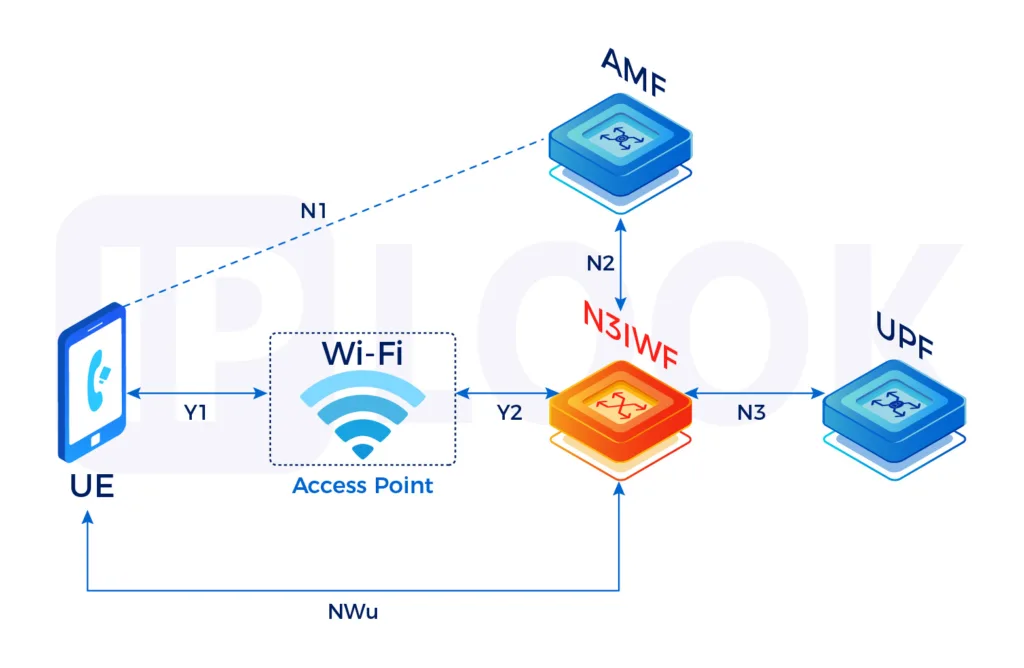
3GPP Dışı Güvenilir ve Güvenilmeyen Erişim
Güvenilmeyen 3GPP Dışı Erişim
Havaalanları, oteller veya kafeler gibi halka açık Wi-Fi ağları, güvenilmeyen 3GPP dışı erişimin tipik örnekleridir. Bu ağlar mobil operatörlerin doğrudan kontrolü dışında olduğundan ek güvenlik mekanizmalarına ihtiyaç duyarlar.
Anahtar özellikler şunları içerir:
- N3IWF aracılığıyla 5G çekirdeğine bağlantı sağlanır; bu cihaz güvenli bir ağ geçidi görevi görür.
- Kullanıcı verilerini korumak için UE ve N3IWF arasında IPSec tünellerinin kurulması.
- Güvenli kontrol sinyallemesi için EAP kullanımı
- Kullanıcı trafiğinin GRE tünelleri üzerinden iletilmesi
Bu yaklaşım güvenliği sağlar ancak ek sinyalizasyon ve şifreleme yükü getirir.
Güvenilir 3GPP Dışı Erişim
Güvenilir 3GPP dışı erişim, genellikle kurumsal Wi-Fi ağları gibi operatörler veya güvenilir ortaklar tarafından tamamen yönetilen ortamlarda kullanılır. Bu senaryolarda güvenlik, erişim katmanında uygulanır ve 5G çekirdeğiyle daha verimli entegrasyon sağlar.
Tipik bir güvenilir erişim mimarisi şunları içerir:
- NAS sinyallemesini destekleyen UE'ler
- Güvenilir 3GPP Dışı Erişim Noktaları (TNAP'ler)
- Çekirdek ağ tarafında, N3IWF'ye benzer işlevsellik sağlayan ancak şifrelenmiş IPSec tünelleri içermeyen, böylece terminallerde güç tüketimini önemli ölçüde azaltan Güvenilir 3GPP Dışı Ağ Geçidi İşlevi (TNGF).
- Kullanıcı cihazı (UE) ve TNAP arasında hava arayüzü korumasını sağlamak için standart WLAN güvenlik mekanizmaları (örneğin WPA3) kullanılır.
Bu model, işletmelerin özel Wi-Fi ve 5G ağlarını sorunsuz bir şekilde entegre etmelerini sağlayarak tutarlı kullanıcı deneyimi, basitleştirilmiş yönetim ve daha yüksek verimlilik sunar. IPLOOK'un çözümü, bu tür ortamlarda hızlı dağıtım için tasarlanmıştır ve işletmelerin birleşik erişim ağlarının oluşturulmasını hızlandırmaya yardımcı olur. Uygulamada, IPLOOK'un çözümleri de dahil olmak üzere 3GPP dışı erişimi destekleyen standartlaştırılmış çözümler, bu tür mimarileri uygulamak ve birleşik 5G erişim ağlarına doğru kademeli evrimi desteklemek için kullanılabilir.