Com a chegada do 5G e da Internet das Coisas, as redes móveis não estão mais limitadas ao acesso celular tradicional. Aliás, muitas pessoas podem não perceber que, ao se conectarem à internet via Wi-Fi, já estão se beneficiando dos recursos da rede central 5G.
Por trás dessa experiência perfeita, reside um componente muitas vezes negligenciado, mas crucial da arquitetura 5G: o acesso não-3GPP. Atuando como uma "ponte invisível", ele permite que diversas tecnologias de acesso convirjam em um núcleo 5G unificado.
O que é acesso não-3GPP?
De acordo com os padrões 3GPP, a rede central 5G foi projetada não apenas para tecnologias de acesso celular tradicionais, como 4G LTE e 5G NR, mas também para conexões não celulares. Essas conexões são chamadas coletivamente de tecnologias de acesso não-3GPP e geralmente incluem Wi-Fi e redes de banda larga fixa.
Em termos simples, o acesso não-3GPP permite que dispositivos se conectem ao núcleo da rede 5G sem depender da rede celular. Dependendo da segurança e da propriedade da rede de acesso, o acesso não-3GPP é classificado em dois tipos: confiável e não confiável. Compreender a diferença entre eles é essencial para empresas que planejam implantações de redes 5G seguras e flexíveis.
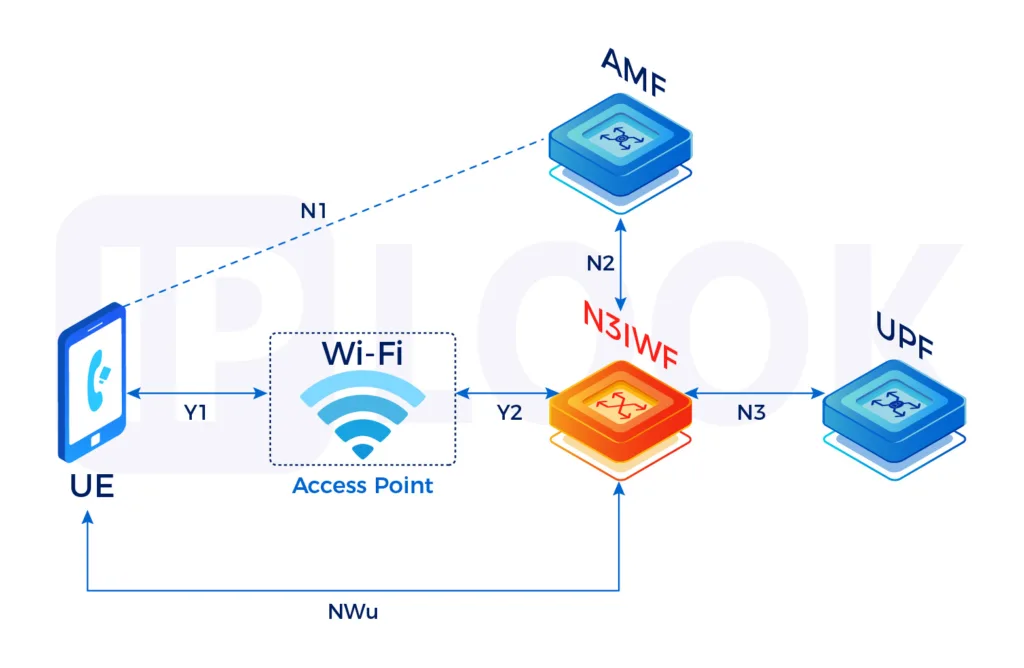
Acesso confiável versus acesso não confiável ao 3GPP
Acesso não confiável e não compatível com 3GPP
Redes Wi-Fi públicas — como as encontradas em aeroportos, hotéis ou cafeterias — são exemplos típicos de acesso não confiável e não compatível com o 3GPP. Essas redes estão fora do controle direto das operadoras de telefonia móvel e, portanto, exigem mecanismos de segurança adicionais.
As principais características incluem:
- Conectividade com o núcleo 5G através do N3IWF, que atua como um gateway seguro.
- Estabelecimento de túneis IPSec entre o UE e o N3IWF para proteger os dados do usuário.
- Utilização do EAP para sinalização de controle segura
- Transmissão de tráfego de usuários em túneis GRE
Essa abordagem garante a segurança, mas introduz sobrecarga adicional de sinalização e criptografia.
Acesso confiável não-3GPP
O acesso confiável não-3GPP é normalmente implementado em ambientes totalmente gerenciados por operadoras ou parceiros confiáveis, como redes Wi-Fi corporativas. Nesses cenários, a segurança é aplicada na camada de acesso, permitindo uma integração mais eficiente com o núcleo 5G.
Uma arquitetura típica de acesso confiável inclui:
- UEs que suportam sinalização NAS
- Pontos de acesso confiáveis não-3GPP (TNAPs)
- Uma função de gateway confiável não-3GPP (TNGF) no lado da rede principal, que fornece funcionalidade semelhante à N3IWF, mas sem túneis IPSec criptografados, reduzindo significativamente o consumo de energia nos terminais.
- Mecanismos de segurança WLAN padrão (como WPA3) entre o UE e o TNAP para garantir a proteção da interface aérea.
Este modelo permite que as empresas integrem perfeitamente redes Wi-Fi privadas e 5G, proporcionando uma experiência de usuário consistente, gerenciamento simplificado e maior eficiência. A solução da IPLOOK foi projetada para implantação rápida nesses ambientes, ajudando as empresas a acelerar a construção de redes de acesso convergentes. Na prática, soluções padronizadas que suportam acesso não-3GPP, incluindo as da IPLOOK , podem ser usadas para implementar essas arquiteturas e dar suporte à evolução gradual em direção a redes de acesso 5G convergentes.