Dengan hadirnya 5G dan Internet of Everything, jaringan seluler tidak lagi terbatas pada akses seluler tradisional. Bahkan, banyak orang mungkin tidak menyadari bahwa ketika mereka terhubung ke internet melalui Wi-Fi, mereka sudah mendapatkan manfaat dari kemampuan jaringan inti 5G.
Di balik pengalaman yang mulus ini terdapat komponen arsitektur 5G yang sering diabaikan namun sangat penting: akses non-3GPP. Bertindak sebagai "jembatan tak terlihat," ia memungkinkan berbagai teknologi akses untuk menyatu menjadi inti 5G yang terpadu.
Apa itu Akses Non-3GPP?
Berdasarkan standar 3GPP, jaringan inti 5G dirancang tidak hanya untuk teknologi akses seluler tradisional seperti 4G LTE dan 5G NR, tetapi juga untuk koneksi non-seluler. Secara kolektif, ini disebut sebagai teknologi akses non-3GPP dan biasanya mencakup Wi-Fi dan jaringan broadband tetap.
Secara sederhana, akses non-3GPP memungkinkan perangkat untuk terhubung ke inti 5G tanpa bergantung pada radio seluler. Tergantung pada keamanan dan kepemilikan jaringan akses, akses non-3GPP diklasifikasikan menjadi dua jenis: tepercaya dan tidak tepercaya. Memahami perbedaan di antara keduanya sangat penting bagi perusahaan yang merencanakan penerapan jaringan 5G yang aman dan fleksibel.
Akses Non-3GPP Tepercaya vs. Tidak Tepercaya
Akses Non-3GPP yang Tidak Terpercaya
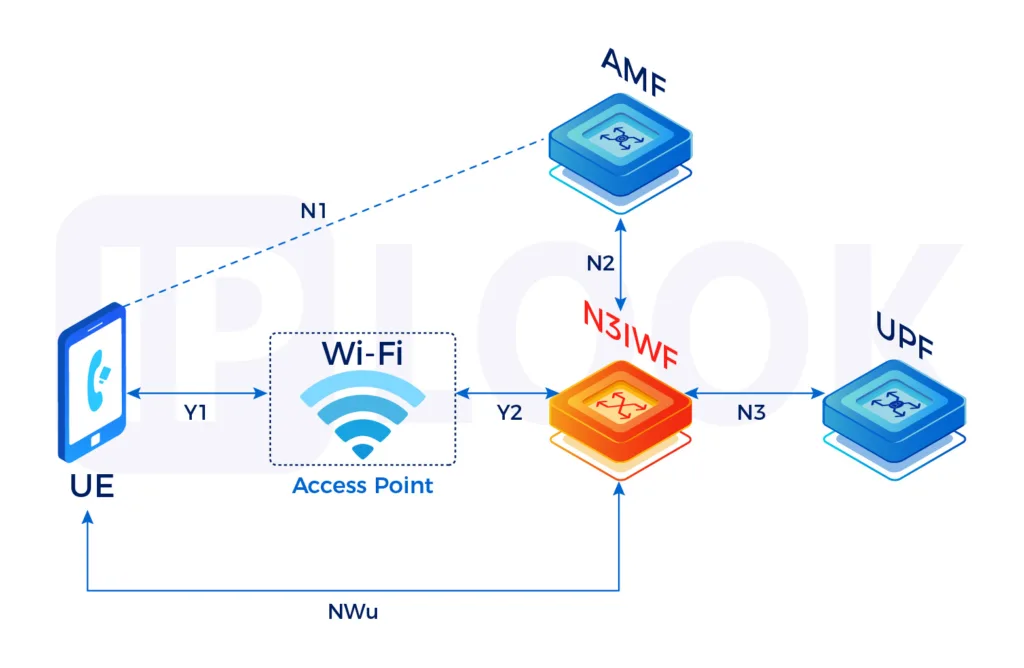
Jaringan Wi-Fi publik—seperti yang ada di bandara, hotel, atau kedai kopi—adalah contoh umum akses non-3GPP yang tidak tepercaya. Jaringan ini berada di luar kendali langsung operator seluler dan oleh karena itu memerlukan mekanisme keamanan tambahan.
Karakteristik utama meliputi:
- Konektivitas ke inti 5G melalui N3IWF, yang bertindak sebagai gerbang aman.
- Pembentukan terowongan IPSec antara UE dan N3IWF untuk melindungi data pengguna.
- Penggunaan EAP untuk pensinyalan kontrol yang aman.
- Transmisi lalu lintas pengguna melalui terowongan GRE
Pendekatan ini menjamin keamanan tetapi menimbulkan biaya tambahan dalam hal pensinyalan dan enkripsi.
Akses Non-3GPP Tepercaya
Akses non-3GPP tepercaya biasanya diterapkan di lingkungan yang sepenuhnya dikelola oleh operator atau mitra tepercaya, seperti jaringan Wi-Fi perusahaan. Dalam skenario ini, keamanan ditegakkan pada lapisan akses, memungkinkan integrasi yang lebih efisien dengan inti 5G.
Arsitektur akses tepercaya yang umum meliputi:
- UE yang mendukung pensinyalan NAS
- Titik Akses Non-3GPP Tepercaya (TNAP)
- Fungsi Gateway Non-3GPP Tepercaya (TNGF) di sisi jaringan inti, yang menyediakan fungsionalitas serupa dengan N3IWF tetapi tanpa terowongan IPSec terenkripsi, secara signifikan mengurangi konsumsi daya pada terminal.
- Mekanisme keamanan WLAN standar (seperti WPA3) antara UE dan TNAP untuk memastikan perlindungan antarmuka udara.
Model ini memungkinkan perusahaan untuk mengintegrasikan jaringan Wi-Fi pribadi dan 5G secara mulus, memberikan pengalaman pengguna yang konsisten, manajemen yang disederhanakan, dan efisiensi yang lebih tinggi. Solusi IPLOOK dirancang untuk penerapan cepat di lingkungan seperti itu, membantu perusahaan mempercepat pembangunan jaringan akses terkonvergensi. Dalam praktiknya, solusi standar yang mendukung akses non-3GPP, termasuk yang dari IPLOOK , dapat digunakan untuk mengimplementasikan arsitektur tersebut dan mendukung evolusi bertahap menuju jaringan akses 5G terkonvergensi.